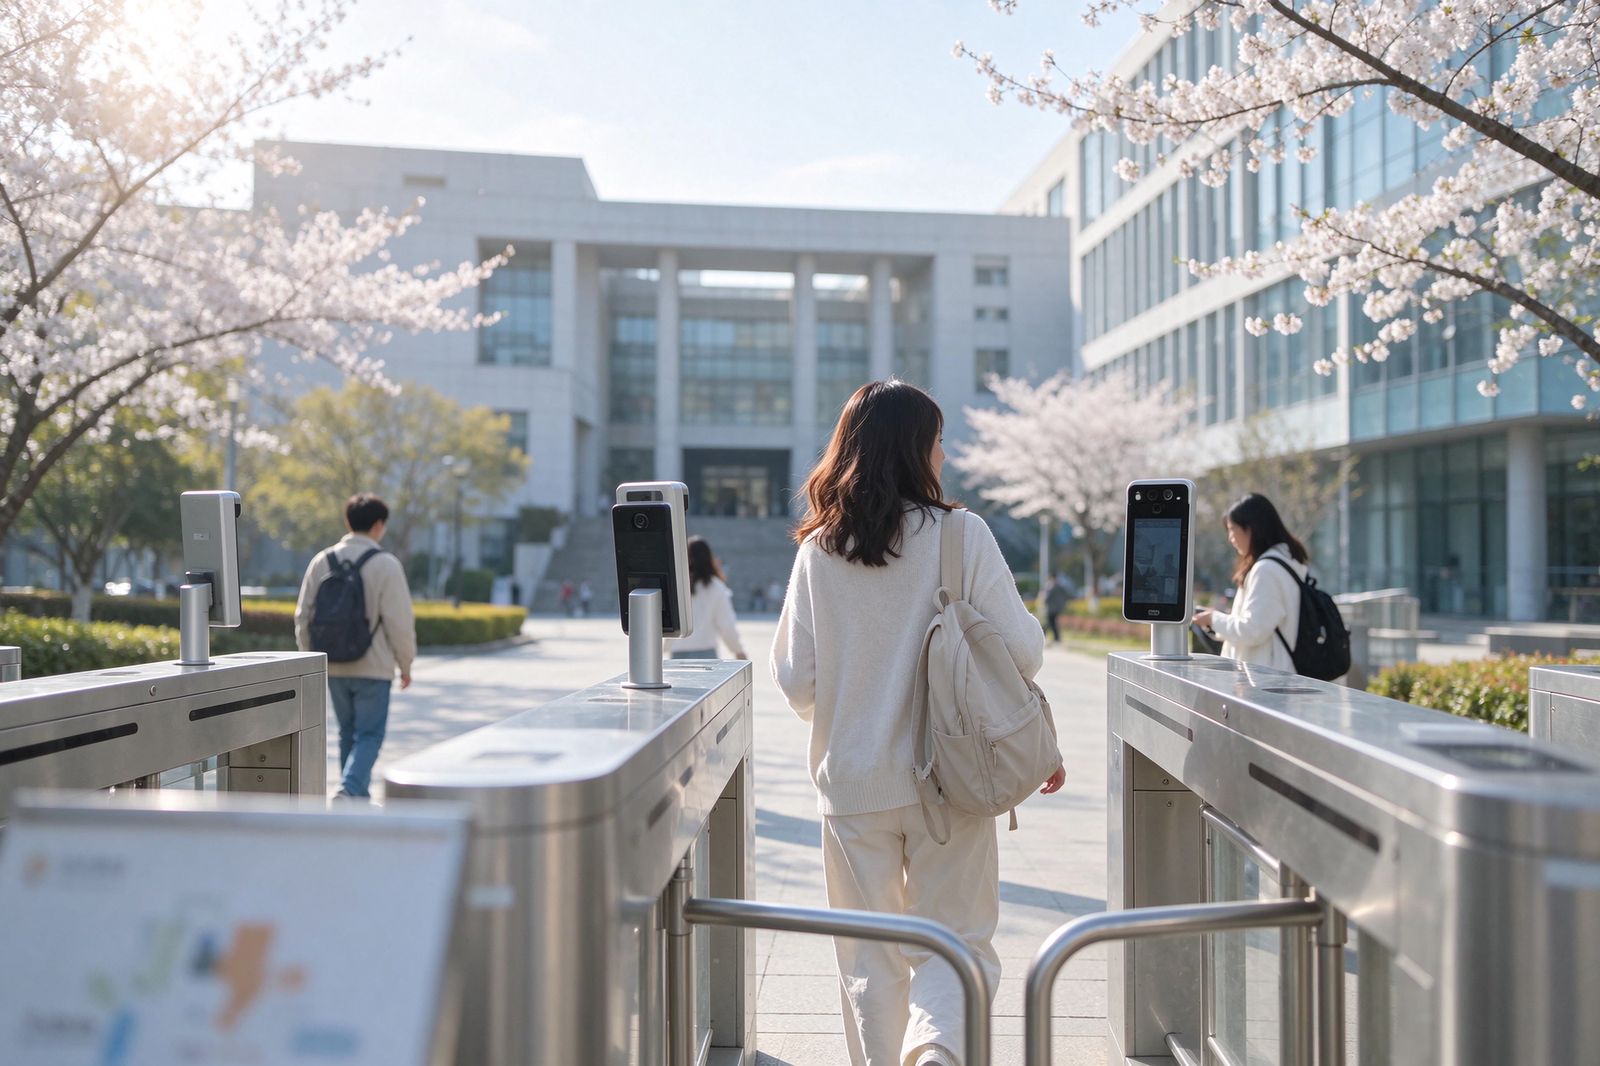
 校门口、图书馆、宿舍、教室统一身份无感通行
统一身份识别应用平台以应用场景为核心,构建统一性平台,对各个场景下的身份识别应用业务进行统一性协同处理。身份识别类应用覆盖学校各个场景:校门口、图书馆、楼宇、教室、餐厅、宿舍、会议室、实验室、体验场馆等;识别介质不局限于帐号密码、校园卡,虚拟卡与人脸识别让介质统一日趋便利。行为数据化、服务智慧化、数据服务化,是平台的核心思路。
平台三大价值
统一将各个身份识别应用场景统一融合,降低落地难度、提升运维效率、消除数据孤岛、实现数据互通。
协同打通各部门之间协同工作,提升协同效率,明晰权责,共同为校园师生提供更优的教学生活服务。
决策采集各场景身份识别数据转化为行为数据,多维度多场景综合分析,为校园管理和运营提供决策依据。
平台以人为本、底层互通:一人多身份、一人多介质,打通各场景间关联性,数据根据业务规则联动,提升校园运维管理效率,节省大量人力物力财力。目前识别介质包含校园卡、二维码、人脸、身份证等形态,平台亦可作为统一人脸识别应用平台存在。
 宿舍归寝与楼宇门禁共用同一份身份档案
核心技术架构
- 核心层采用成熟开源平台 SpringBoot + PostgreSQL + Vue,前后台分离,各模块独立运行和监控,统一接口规范。
- 服务层支持分布式扩展,高并发场景采用消息队列异步机制处理请求,确保运行环境稳定和数据完整。
- 数据层读写分离并针对业务场景做索引设计,利用物化视图、分区分表释放数据库性能压力;Redis 缓存实时活跃数据,将磁盘I/O转换为内存I/O。
- 安全侧具备DDoS防御策略,恶意流量判定加入IP黑名单;接口层防XSS、SQL注入等脚本攻击;数据库层支持数据脱敏。
- 部署采用Docker容器技术,多实例容器化敏捷实施;提供桌面版注册与监控工具,向导式安装部署,降低运维成本。
中台服务体系
人脸中心融合移动端与终端自助采集、身份核验、实时质量检测与日常运维,从源头解决识别效果问题,协助校方建立自己的人脸库资产。
二维码中心快速对接各厂家二维码,兼容虚拟校园卡、银行身份码等介质,提供标准生成与解析接口。
门禁权限联动中心按场所层级或路径扩展门禁权限,解决校园门禁最麻烦的授权工作,提升效率、降低问题概率。
数据分析联动中心设置数据分析应用方向,将不同场景、不同设备产生的数据联动到不同应用中分析。
运维中心监测各服务及设备运行情况,采集呈现运维数据,问题精准呈现并联动报警,运维更主动更前置。
消息中心设置配置平台消息通道,通过消息通道分发各应用产生的消息。
开放中心数据输入输出、基础数据、业务流接口统一鉴权开放,支撑第三方生态对接。
大屏设置中心针对系统所用大屏进行设置、配置、授权、鉴权管理。
门禁授权四种模式
校园场景下大多数门禁无需人工授权,可直接根据基础数据或业务数据联动形成权限。平台将权限划分为四类:手动式授权灵活按人、按门、按部门、按身份授权,支持分级与移动端便捷授权;自动式授权按课表授予教室权限、按住宿安排授予宿舍权限、校门口对合规档案自动授予公共权限,信息变动实时更新;联动式授权在访客预约审核、会议预约通过、实验室预约后自动授予权限;扩展授权将已有授权按场所层级或路径规则衍生扩展,避免多次授权。
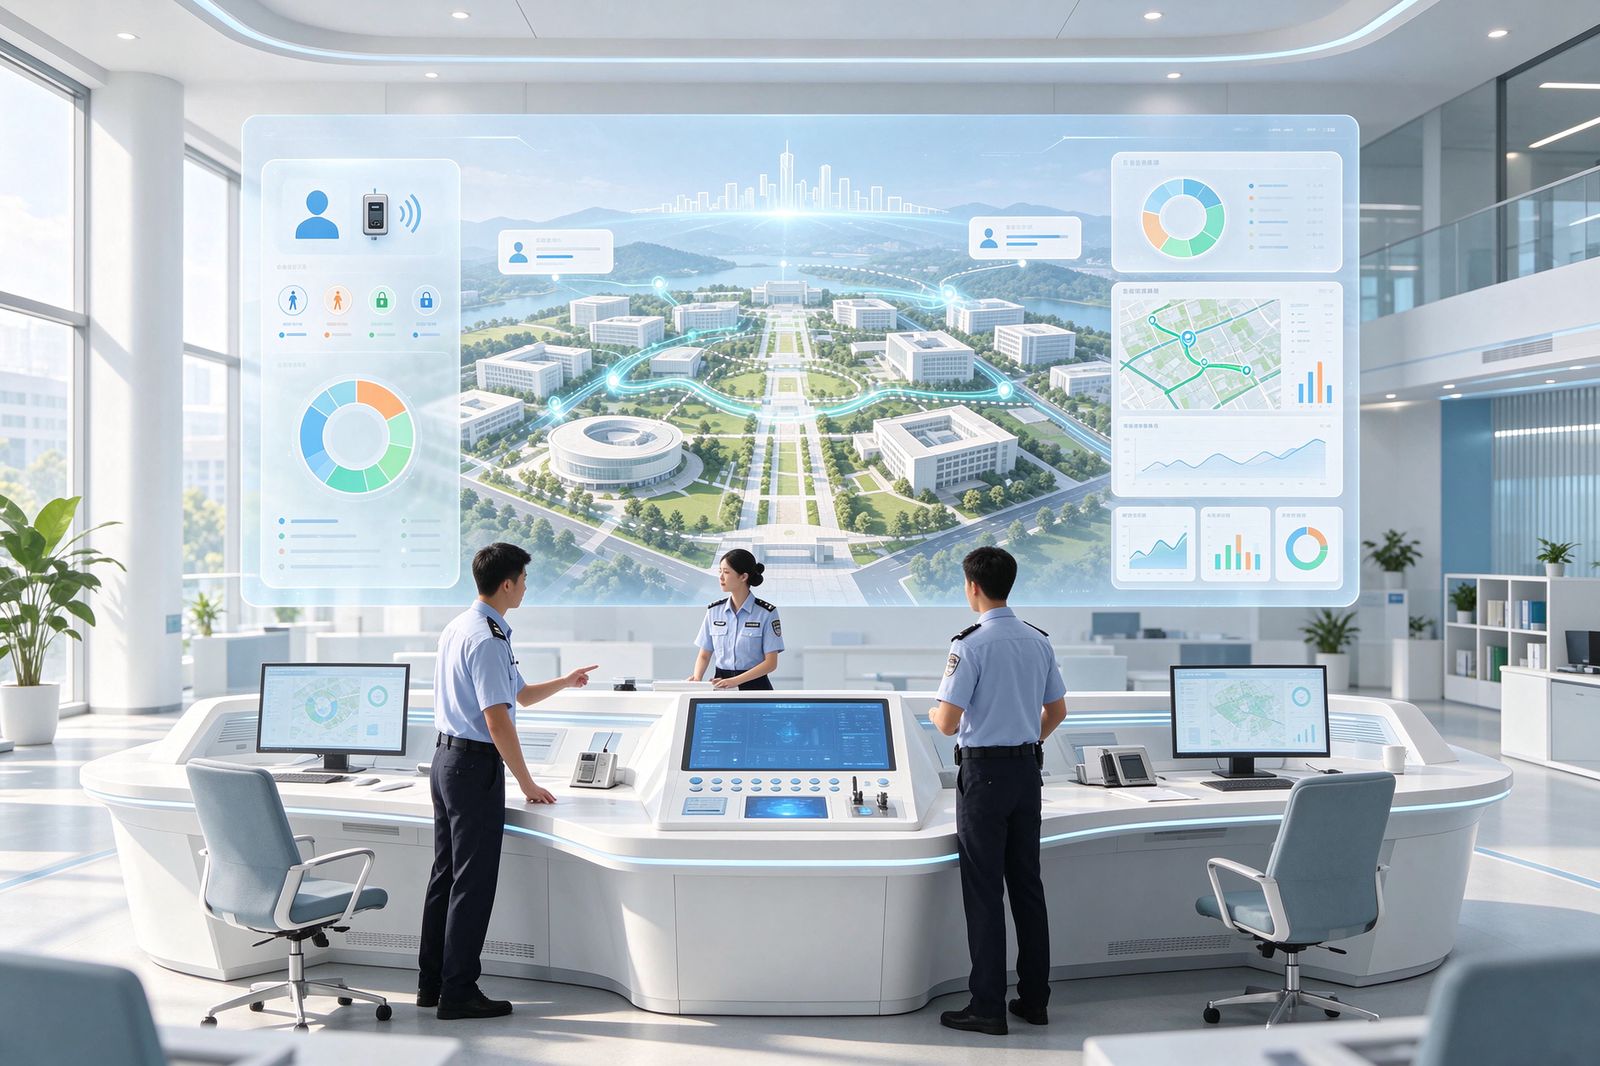 身份数据汇聚分析,校园态势一屏掌握
特色优势与应用场景
平台深入门禁应用场景,针对场景业务流构建对应门禁规则,减轻约80%的授权工作;借助已完成的基础能力与应用规则,新场景开通即使用;场景联动与综合数据分析支撑个性化服务。典型场景包括宿舍门禁归寝管理与异常预警、校门口多群体进出与车牌联动、教室上课签到与班牌信息发布、会议预约签到与自动授权、实验室与体育场馆空间预约、办公室门禁与电子门牌,以及新生报到人脸核验、图书借阅、公章使用核验、以图搜人等延伸应用。
后台采用微服务框架搭建,多实例容器化敏捷部署,具有可靠性、安全性、高并发能力;报表定制功能满足业务端个性化数据分析需求。我们可结合贵校现有校园卡与信息系统现状,给出平滑升级的统一身份建设路径。
